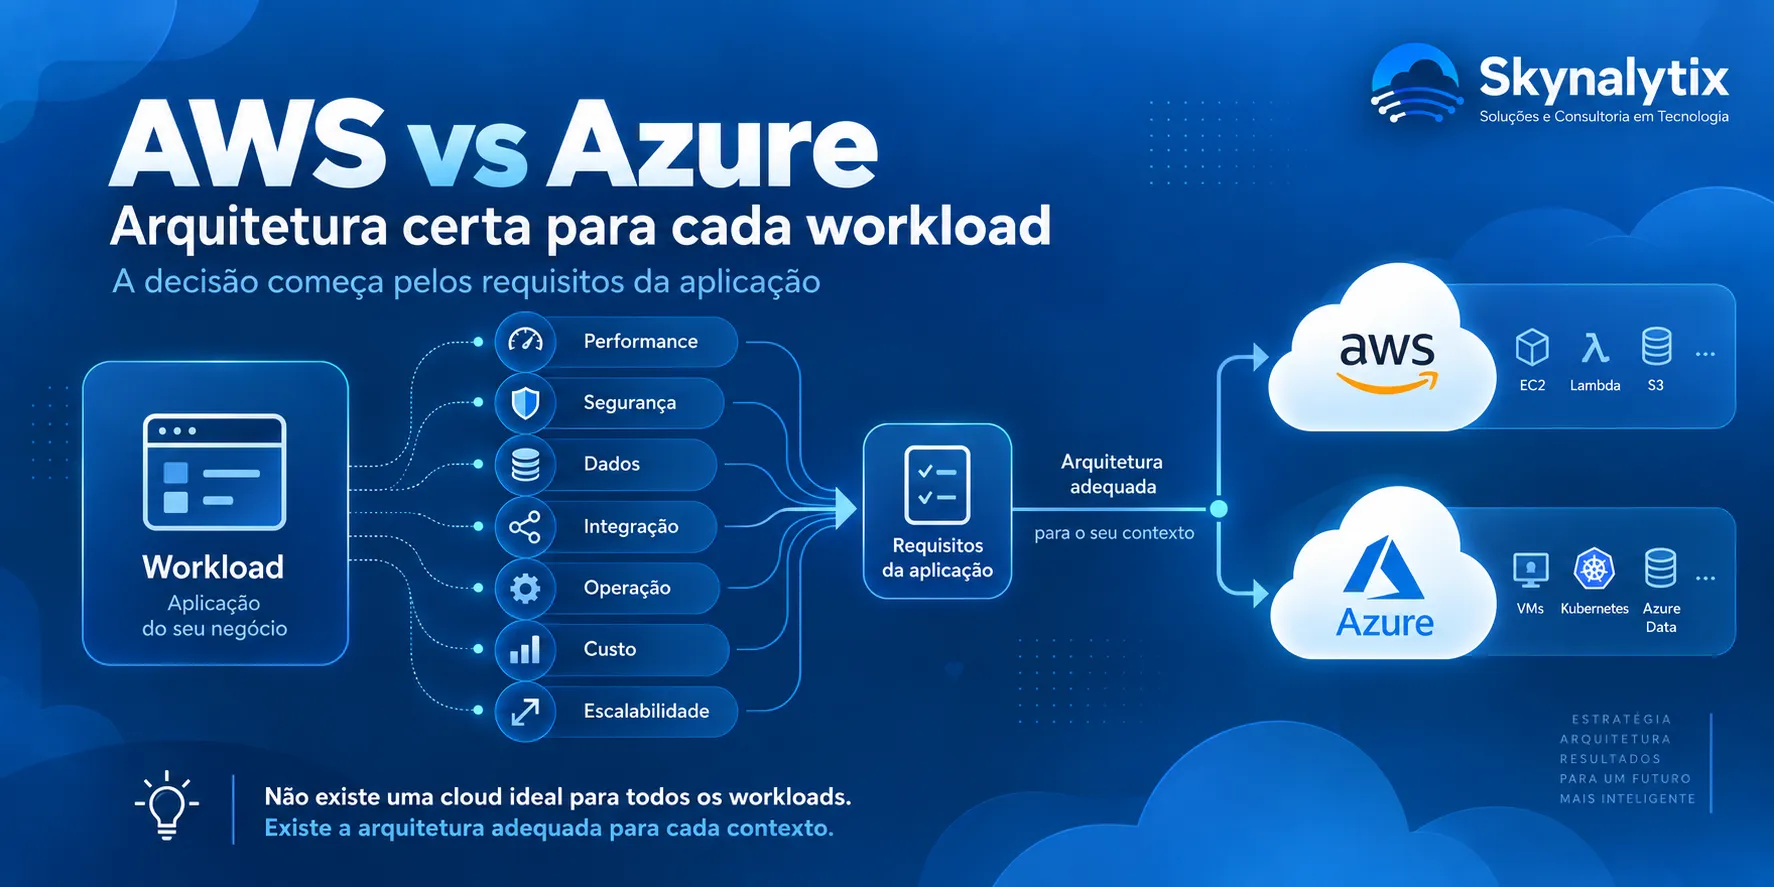
Comparações entre AWS e Azure frequentemente começam pelo catálogo de serviços ou pela plataforma que a equipe já conhece. Essas informações importam, mas não definem sozinhas uma boa arquitetura cloud. O ponto de partida é o workload: o que ele precisa fazer, de que depende e como será operado.
Duas aplicações da mesma empresa podem levar a decisões diferentes. Um sistema transacional ligado a um banco e a uma rede corporativa exige uma análise distinta da de um pipeline de eventos independente. Em ambos os casos, escolher o provedor antes de entender as dependências pode transferir complexidade para a operação e para o custo.
A comparação útil, portanto, não procura um vencedor geral. Ela transforma requisitos e restrições em critérios verificáveis para escolher serviços e desenhar a arquitetura adequada a cada workload.
Comece pelo workload, não pelo provedor
Descreva primeiro o comportamento esperado da aplicação e as consequências de uma falha. Uma API crítica, um processamento batch e um ambiente de desenvolvimento podem usar as mesmas famílias de serviços, mas precisam de disponibilidade, escalabilidade e controles diferentes.
Um levantamento inicial deve responder:
- Função e demanda: a aplicação é interativa, transacional, orientada a eventos ou analítica? Qual é o padrão de carga, inclusive em picos?
- Qualidade de serviço: quais são os objetivos de latência, disponibilidade e recuperação? Que perda de dados ou interrupção é aceitável?
- Dados e segurança: onde os dados podem residir? Quais exigências de privacidade, retenção, auditoria e acesso se aplicam?
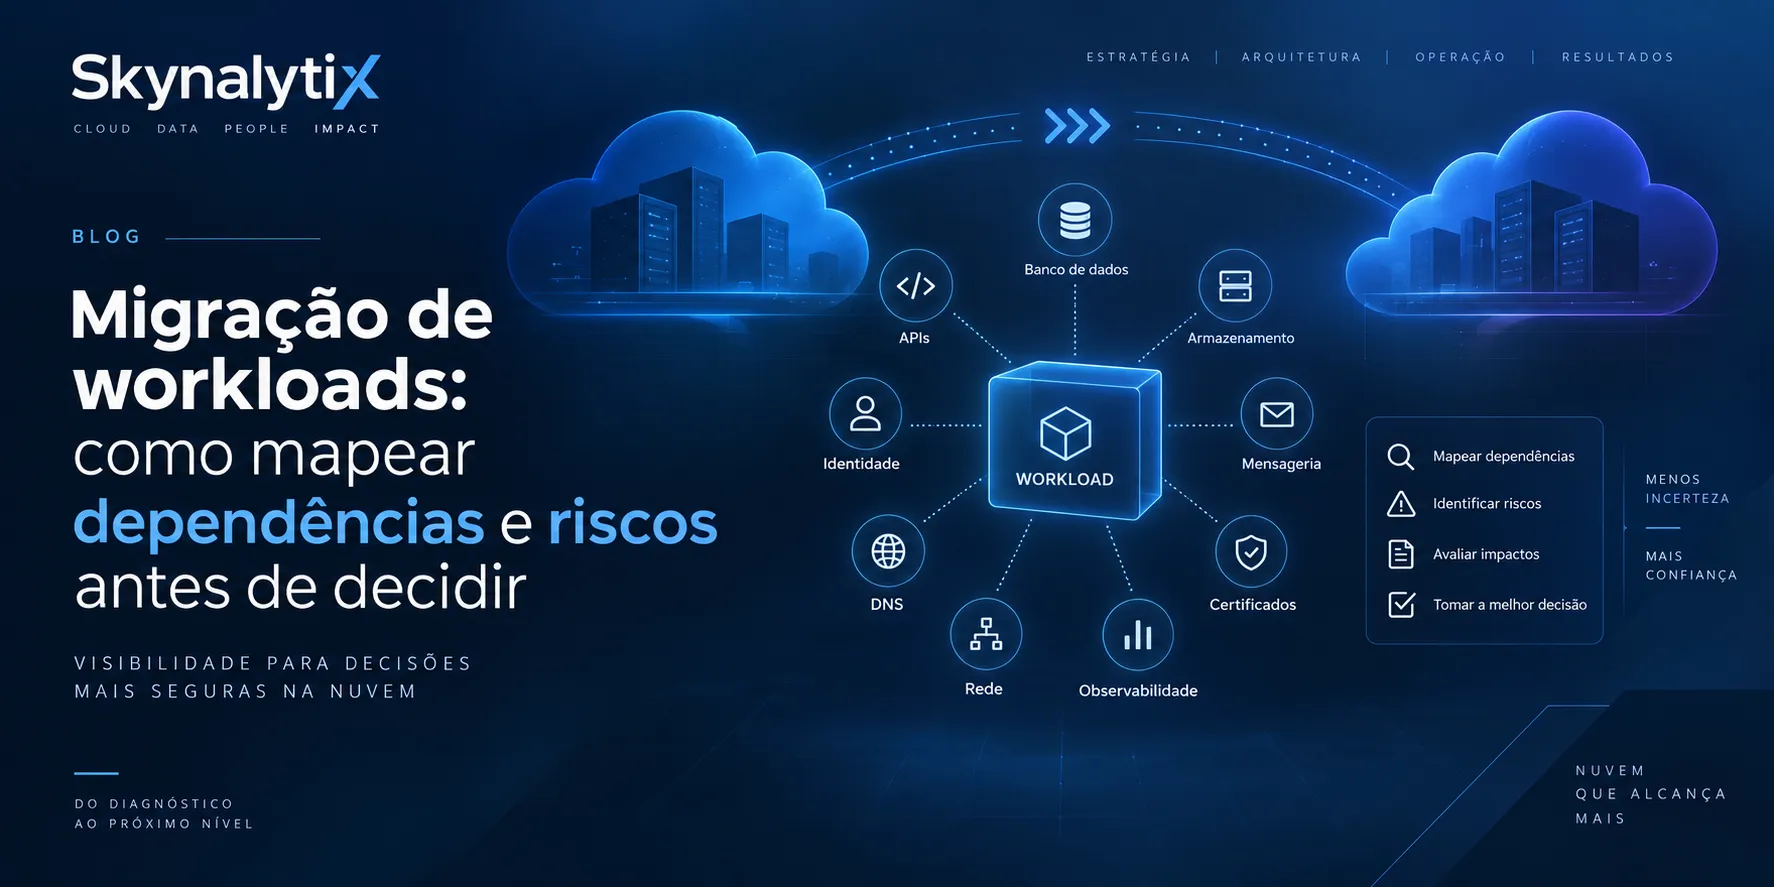
- Dependências: com quais bancos, APIs, diretórios de identidade, redes privadas e ferramentas o workload precisa se comunicar?
- Operação: quem fará deploy, monitoramento, resposta a incidentes, backup e atualização? Que experiência essa equipe já possui?
- Economia: qual é o custo total estimado para construir, migrar e operar a solução, incluindo licenças e trabalho humano?
Registre também o que ainda é hipótese. Por exemplo, “a aplicação precisa ficar na mesma região do banco” pode ser um requisito confirmado por latência e residência de dados ou apenas uma suposição a validar. Essa distinção evita decisões baseadas em restrições que ninguém mediu.
O AWS Well-Architected Framework e o Azure Well-Architected Framework partem de requisitos e trade-offs do workload. Use esses critérios para avaliar as duas opções, sem pressupor que uma arquitetura bem desenhada em uma plataforma será idêntica na outra.
O que realmente comparar entre AWS e Azure
Uma comparação produtiva examina como cada plataforma atende ao conjunto de requisitos. A pergunta não é apenas “existe um serviço para isso?”, mas “como os componentes funcionam juntos, quais responsabilidades permanecem com a equipe e quais restrições aparecem na operação?”.
Execução, estado e integração
Em compute, compare sistema operacional, tamanhos adequados, ciclo de atualização, automação e capacidade necessária na região escolhida. Para containers, avalie a experiência completa do cluster: identidade, rede dos Pods, ingress, storage persistente, autoscaling, observabilidade e atualização. Em serverless, considere origem dos eventos, limites e comportamento de execução, tratamento de falhas, integração com filas e banco, além do modelo de cobrança.
Storage e bancos exigem outra análise. Object storage, discos e sistemas de arquivos resolvem necessidades diferentes. Nos bancos, compare modelo de dados, compatibilidade da aplicação, recuperação, replicação, manutenção e esforço de migração. Para dados e analytics, avalie ingestão, streaming, data lake, governança e proximidade das fontes antes de selecionar produtos.
Controles e operação contínua
Identidade, autorização e rede atravessam todos esses componentes. Verifique como serão aplicados acesso de pessoas e aplicações, menor privilégio, conectividade privada, segmentação, criptografia e auditoria. Depois, desenhe os caminhos de logs, métricas, traces e alertas. Segurança e observabilidade não surgem automaticamente da escolha de um serviço gerenciado.
Se houver datacenter ou outras clouds no caminho, inclua latência, conectividade, governança e responsabilidades do ambiente híbrido. Por fim, compare o esforço para manter infraestrutura como código, pipelines, políticas, resposta a incidentes e otimização financeira. A plataforma que parece simples em um diagrama pode exigir mudanças relevantes no modelo operacional da empresa.
Serviços semelhantes não tornam as arquiteturas equivalentes
Esta tabela orienta a identificação de famílias de serviços, sem indicar substituição direta:
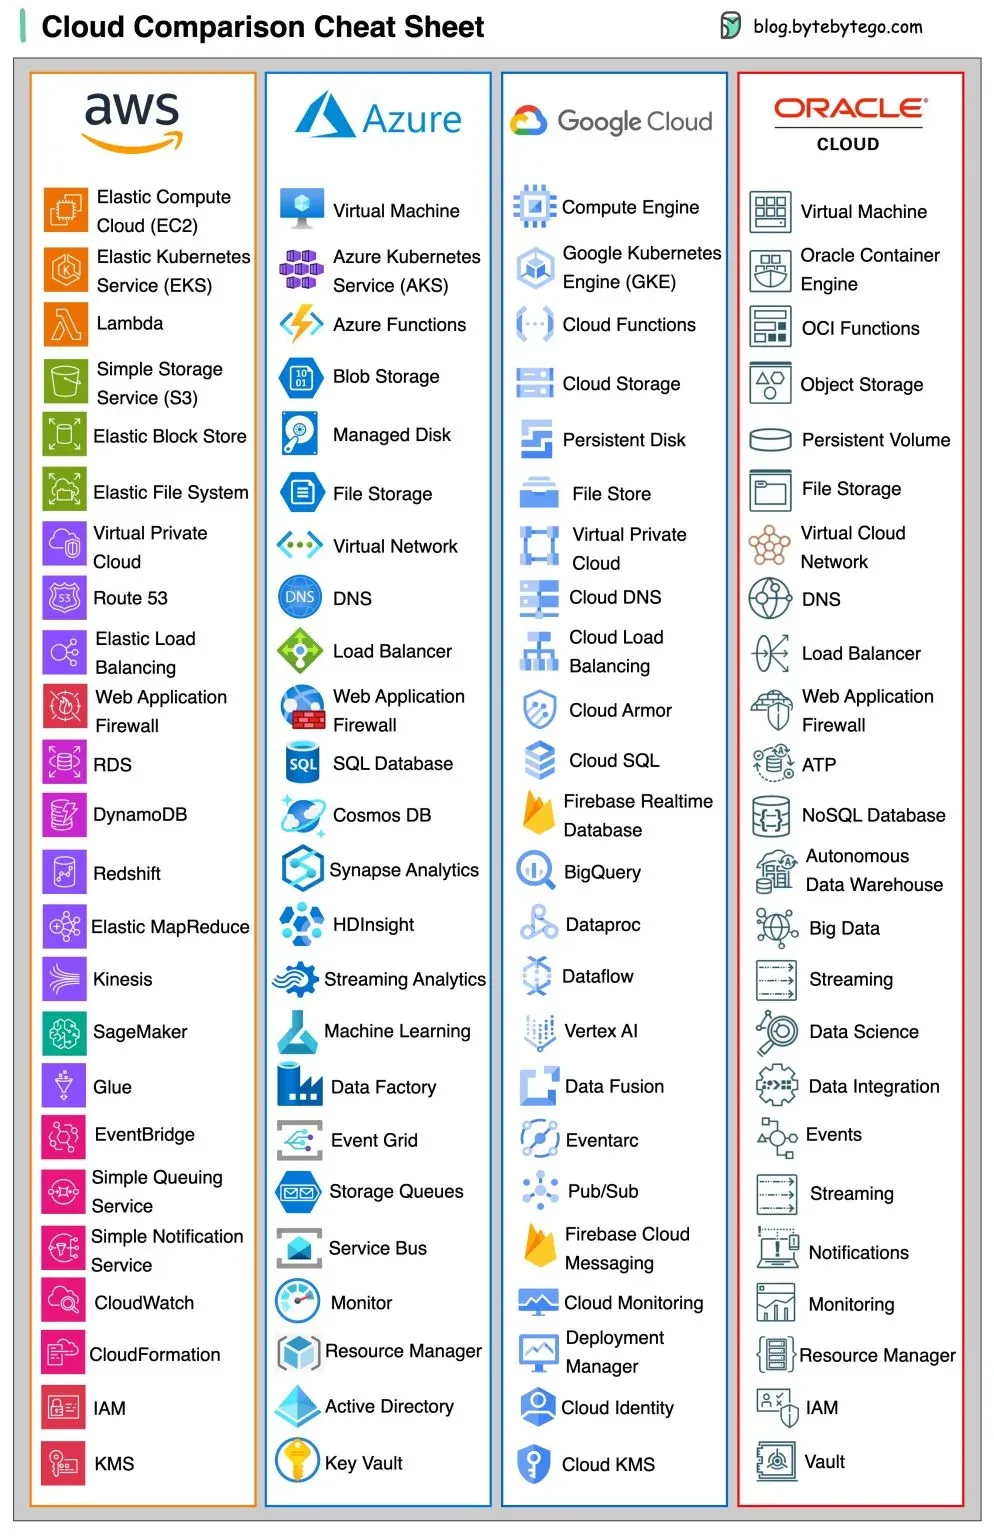
Nomes próximos não garantem o mesmo comportamento. APIs, identidade, rede, opções de configuração, limites, integrações, responsabilidades operacionais e cobrança podem diferir. Por exemplo, comparar apenas o preço de uma VM ignora discos, tráfego, backup e monitoramento necessários para entregar o mesmo resultado. Use a tabela para iniciar a investigação, não para concluir uma migração.
Como a análise muda por tipo de workload
Os cenários a seguir mostram quais perguntas tendem a pesar mais. Nenhum deles determina sozinho um provedor.
Aplicação tradicional em VMs
Uma aplicação instalada em VMs pode depender de versões específicas de sistema operacional, drivers, licenças, diretórios, endereços de rede ou rotinas de backup. Antes de comparar Amazon EC2 e Azure Virtual Machines, inventarie esses vínculos e decida o que será mantido, adaptado ou substituído.
Avalie também o desenho de disponibilidade, a recuperação após falhas e quem cuidará de patches, imagens, configuração e monitoramento. Se o workload exige integração estreita com sistemas locais, a qualidade da conectividade pode influenciar mais que a escolha da VM. Se há licenciamento existente, confirme direitos de uso e condições contratuais aplicáveis a cada cenário; não trate uma possível vantagem de licença como universal.
Aplicação em Kubernetes
Amazon EKS e Azure Kubernetes Service (AKS) gerenciam partes do Kubernetes, mas a operação não se resume ao control plane. Compare como cada desenho atenderá a autenticação de usuários, identidade dos Pods, endereçamento e políticas de rede, ingress, storage, atualização de nós e coleta de telemetria.
No EKS, por exemplo, o Amazon VPC CNI participa da rede dos Pods em nós executados na AWS, enquanto o EKS Pod Identity é uma opção para conceder permissões AWS a aplicações no cluster. No AKS, as managed identities do cluster e o Microsoft Entra Workload ID para aplicações nos Pods atendem a necessidades distintas de identidade, e a documentação de monitoramento descreve os sinais e integrações disponíveis. Esses mecanismos devem ser avaliados no contexto da arquitetura de rede e das políticas da empresa.
Teste ainda a estratégia de autoscaling, a integração com os serviços gerenciados ao redor do cluster e a rotina de upgrade. A experiência real da equipe com uma das plataformas pode reduzir risco operacional, desde que a opção também satisfaça os requisitos do workload.
Aplicação serverless e orientada a eventos
Em uma arquitetura com AWS Lambda ou Azure Functions, a função costuma ser apenas um componente. O fluxo completo inclui origem do evento, fila ou stream, autenticação, processamento, persistência, tentativas, tratamento de mensagens inválidas e observabilidade.
A documentação de arquiteturas orientadas a eventos com Lambda distingue invocação direta de leitura por event source mapping. Em Azure Functions, o trigger define a invocação e bindings opcionais conectam a função a outros recursos; o suporte e a configuração dependem da integração. A comparação deve verificar o comportamento desejado de ponta a ponta: entrega de eventos, concorrência, idempotência, recuperação e custo sob a carga esperada.
Dados e analytics
Comece por onde os dados são produzidos e consumidos. Volume, frequência de atualização, sensibilidade, requisitos de governança e latência entre aplicação e banco podem alterar completamente a escolha de uma plataforma analítica.
Um data lake na mesma cloud das fontes pode simplificar ingestão e controle de acesso. Já mover grandes volumes continuamente entre ambientes pode introduzir atrasos, sincronização complexa e custo de transferência. Compare a arquitetura de ingestão, streaming, armazenamento, catálogo, processamento e consumo como um fluxo, sem presumir equivalência entre produtos com nomes parecidos.
Ambiente corporativo com tecnologias Microsoft
Se identidade, aplicações e operação já usam intensamente tecnologias Microsoft, determinadas integrações com Azure podem reduzir trabalho de configuração e alinhar controles existentes. Isso pode pesar em workloads que dependem de Microsoft Entra ID, Windows Server ou SQL Server, por exemplo.
Ainda é preciso verificar requisitos, compatibilidade, licenciamento, custo e competência operacional. Uma aplicação isolada, com dependências e dados em outra plataforma, não ganha automaticamente uma arquitetura melhor apenas porque a empresa usa produtos Microsoft.
Workload já consolidado na AWS
O raciocínio também vale para o ambiente existente na AWS. Se dados, rede, automação, observabilidade e procedimentos de resposta já estão integrados ali, uma mudança de provedor adiciona trabalho de migração e pode criar novas dependências entre clouds.
Nesse caso, peça um benefício concreto para justificar a mudança: requisito de negócio, capacidade técnica necessária, redução comprovada de risco ou uma avaliação econômica que inclua a transição. Preferência pessoal por uma interface ou catálogo não substitui essa análise.
Data gravity: a arquitetura não existe isoladamente
Dados e sistemas já implantados exercem influência sobre o destino de novos componentes. Uma aplicação que consulta um banco a cada requisição pode sofrer com a latência de uma conexão distante; um pipeline que transfere dados entre clouds precisa considerar egress, sincronização e falhas parciais.
Mapeie fluxos de leitura e escrita, volume transferido, frequência, redes privadas, diretórios de identidade, bancos e ferramentas operacionais. Verifique também dependências entre aplicações: mover apenas uma parte pode deixar um caminho crítico atravessando ambientes. A orientação de arquitetura híbrida da Microsoft destaca localização do workload e dos dados, latência, largura de banda e resiliência como fatores de posicionamento.
Custo e FinOps: estime o sistema completo
O custo total de propriedade não é o preço de uma instância. Modele compute, storage, bancos, serviços gerenciados, tráfego e egress, backup, observabilidade, suporte, licenciamento, ambientes não produtivos e esforço da equipe. Inclua o custo de migrar e o de operar após a migração.
Compare cenários com carga representativa, crescimento esperado e requisitos iguais de disponibilidade e segurança. Depois, acompanhe consumo real e reveja a estimativa. A AWS recomenda modelar transferências de dados, e o Azure Well-Architected Framework trata custo como decisão contínua de arquitetura e operação.
Qualquer condição comercial deve ser validada no contrato e na região aplicáveis. Preços variam com modalidade, moeda, consumo e data; por isso, valores fixos envelhecem rapidamente e não ajudam a decidir sem o contexto do workload.
Quando multi-cloud faz sentido
Operar AWS e Azure pode atender a um requisito concreto, como integrar ambientes existentes ou usar uma capacidade necessária em cada plataforma. Mas a decisão cria trabalho adicional em IAM, rede, observabilidade, governança, automação, segurança e gestão de custos. Também exige pessoas capazes de responder a incidentes nos dois ambientes.
Antes de adotar multi-cloud, descreva o benefício esperado e a arquitetura das conexões entre plataformas. Compare esse benefício com a latência, o tráfego, os controles duplicados e a complexidade operacional. Se o requisito pode ser atendido com segurança em um único ambiente, usar dois provedores apenas como objetivo abstrato não melhora o workload.
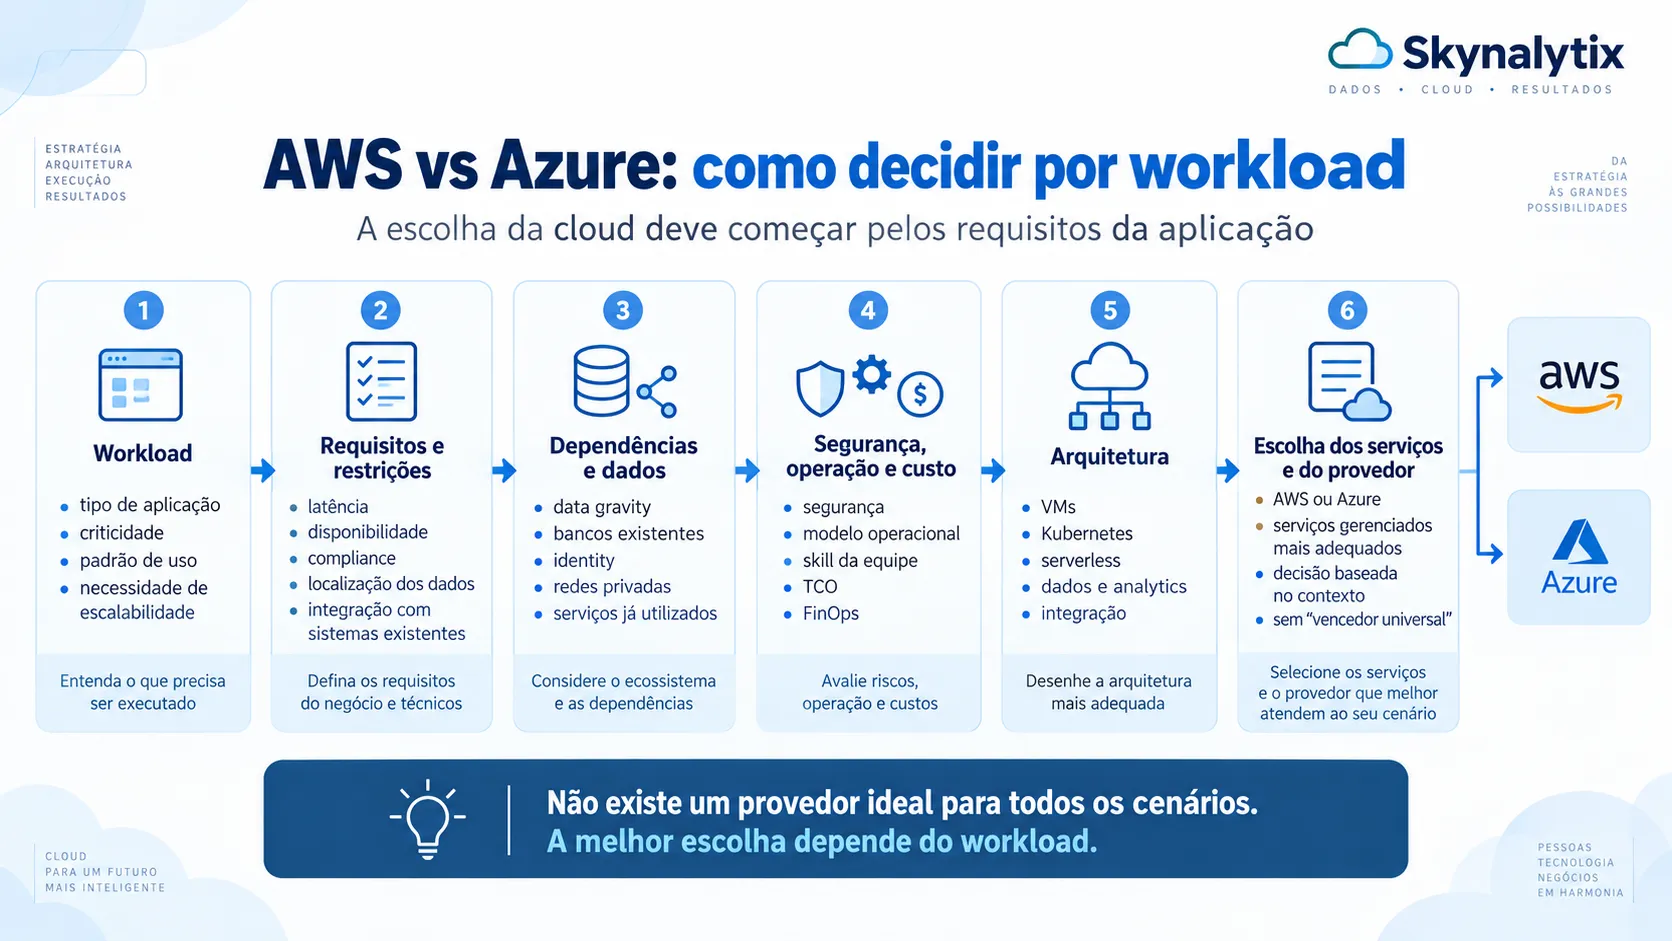
Um método prático para decidir
- Defina o workload e critérios de aceite: função, padrão de carga, latência, disponibilidade, recuperação e limites de segurança.
- Mapeie dependências: dados, integrações, identidade, redes, ferramentas e responsáveis operacionais.
- Separe requisitos de preferências: documente restrições regulatórias e contratuais; marque hipóteses que precisam de validação.
- Desenhe opções completas: compare os serviços gerenciados necessários e os componentes de suporte, inclusive operação híbrida quando aplicável.
- Estime custo total e esforço: use a mesma carga e os mesmos objetivos de serviço para as alternativas.
- Avalie capacidade da equipe: considere conhecimento atual, treinamento, automação e resposta a incidentes.
- Valide incertezas relevantes: uma prova de conceito com critérios definidos pode testar integração, operação, desempenho ou custo antes do compromisso arquitetural.
- Escolha e registre os trade-offs: documente por que a arquitetura atende ao workload e quais riscos permanecem.
Esse processo não exige a mesma profundidade para todas as aplicações. Quanto maior a criticidade, o custo de reversão ou a quantidade de dependências, maior deve ser a evidência antes da decisão.
A melhor escolha é contextual
Não existe uma arquitetura AWS ou Azure ideal para todos os workloads. A decisão mais defensável combina requisitos técnicos, localização dos dados, integrações, segurança, capacidade de operação e custo total. O provedor e os serviços são escolhidos depois que esses fatores estão claros — e a arquitetura deve ser revista quando o workload ou o contexto da empresa mudar.
Referências
- AWS Well-Architected Framework: pilares da arquitetura.
- Azure Well-Architected Framework: workloads.
- Amazon EKS: rede dos Pods e EKS Pod Identity.
- Azure Kubernetes Service: managed identities e monitoramento.
- AWS Lambda: arquiteturas orientadas a eventos.
- Azure Functions: triggers e bindings.
- Azure Architecture Center: considerações para ambientes híbridos.
- AWS Well-Architected: planejamento do custo de transferência de dados.
- Azure Well-Architected: princípios de otimização de custos.